HAProxy
CertGuardian puede instalar certificados en HAProxy usando el SSH Hook. Debido a que HAProxy utiliza un solo fichero que tiene el certificado, clave privada y el certificado intermedio, la configuración del Hook necesita uno cambios adicionales.
1. Identificar el certificado que usa HAProxy
Primero, hay que identificar el certificado que actualmente usa HAProxy. En este ejemplo, el fichero es:
/etc/ssl/cert_haproxy.pem2. Configurar la ruta de destino del Hook SSH
El Hook SSH instala en ficheros separados el certificado, clave privada y el certificado intermedio.
Estos ficheros deben guardarse en el mismo directorio que el certificado de HAProxy, pero tienen que tener un nombre diferente. Estos ficheros son dedicados para CertGuardian y no deben ser usados por HAProxy.
Configurar los siguientes destinos en el SSH Hook
- Clave privada:
/etc/ssl/privkey_certguardian.pem - Certificado:
/etc/ssl/cert_certguardian.pem - Certificado intermedio (chain):
/etc/ssl/chain_certguardian.pem
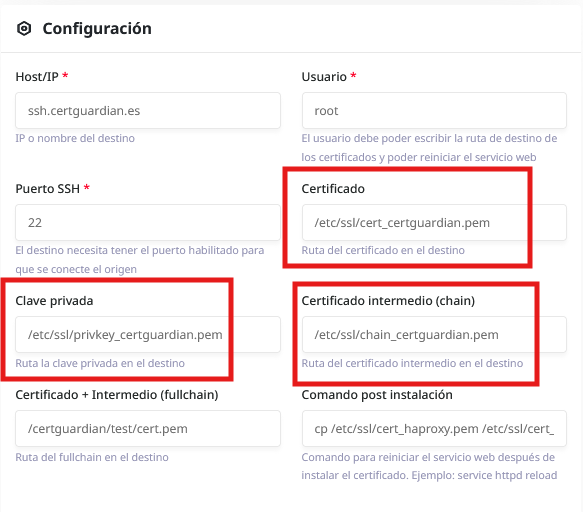
Estos ficheros no deben existir en el directorio. CertGuardian los usará para almacenar los diferentes componentes del certificado antes de combinarlos en el PEM usado por HAProxy.
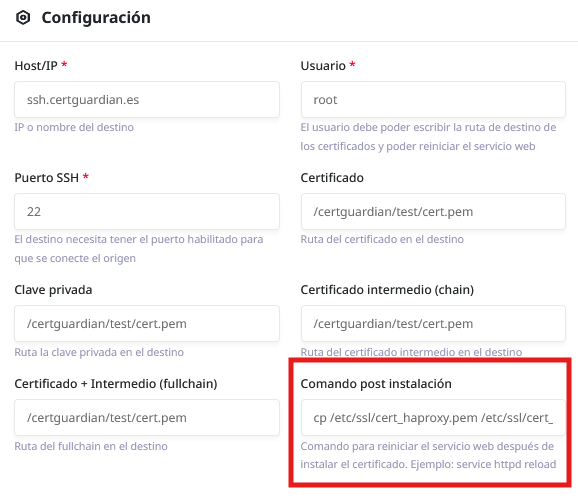
3. Configurar el comando de post instalación
El "Comando post instalación" debe realizar tres operaciones.
Crear un backup el certificado actual de HAProxy
cp /etc/ssl/cert_haproxy.pem /etc/ssl/cert_haproxy.pem.bakCombinar los componentes del certificado
El certificado, la clave privada y el certificado intermedio deben concatenarse en el archivo PEM utilizado por HAProxy:
cat /etc/ssl/cert_certguardian.pem /etc/ssl/privkey_certguardian.pem /etc/ssl/chain_certguardian.pem > /etc/ssl/cert_haproxy.pemHacer un reload de HAProxy
systemctl reload haproxyCombina los tres comandos usando && para ejecutarlo como un solo comando.
El "Comando post instalación" final es:
cp /etc/ssl/cert_haproxy.pem /etc/ssl/cert_haproxy.pem.bak && cat /etc/ssl/cert_certguardian.pem /etc/ssl/privkey_certguardian.pem /etc/ssl/chain_certguardian.pem > /etc/ssl/cert_haproxy.pem && systemctl reload haproxy